
Nota de transparência: o autor, Danilo Santos, é Chief Evangelist da Desk Manager. A seção sobre a plataforma se baseia no site oficial e nos canais oficiais da empresa. Todos os números de mercado têm fonte linkada, e os exemplos com valores próprios aparecem marcados como hipotéticos.
Em 2024, escrevi aqui sobre a gestão do ciclo de vida dos equipamentos: o ciclo começa na ordem de compra, não na entrega. O princípio vale, mas o cenário mudou.
O orçamento de 2027 vai ser decidido num ambiente difícil. A IA disputa a verba com todo o resto, o hardware está mais caro, parte do parque de servidores e sistemas está saindo do suporte do fabricante e o CFO quer saber quanto a TI soma ao resultado. Nesse cenário, a gestão do ciclo de vida de ativos deixou de ser um controle de patrimônio e passou a sustentar margem, risco e valuation.
Do inventário ao valor: o que mudou na gestão do ciclo de vida
Durante anos, gerir ativos significava responder a uma pergunta: o que temos e onde está? Essa resposta continua necessária, mas já não basta. Hoje a diretoria quer saber outras coisas:
- Quanto custa manter cada ativo vivo: contrato de suporte, licença, energia, horas de técnico, incidentes.
- Qual serviço de negócio depende dele, e qual é o impacto se ele parar.
- Quando ele sai de suporte e quanto custa estender esse prazo ou substituir o ativo.
- Que risco ele carrega: vulnerabilidade sem correção, software não autorizado, dado pessoal exposto.
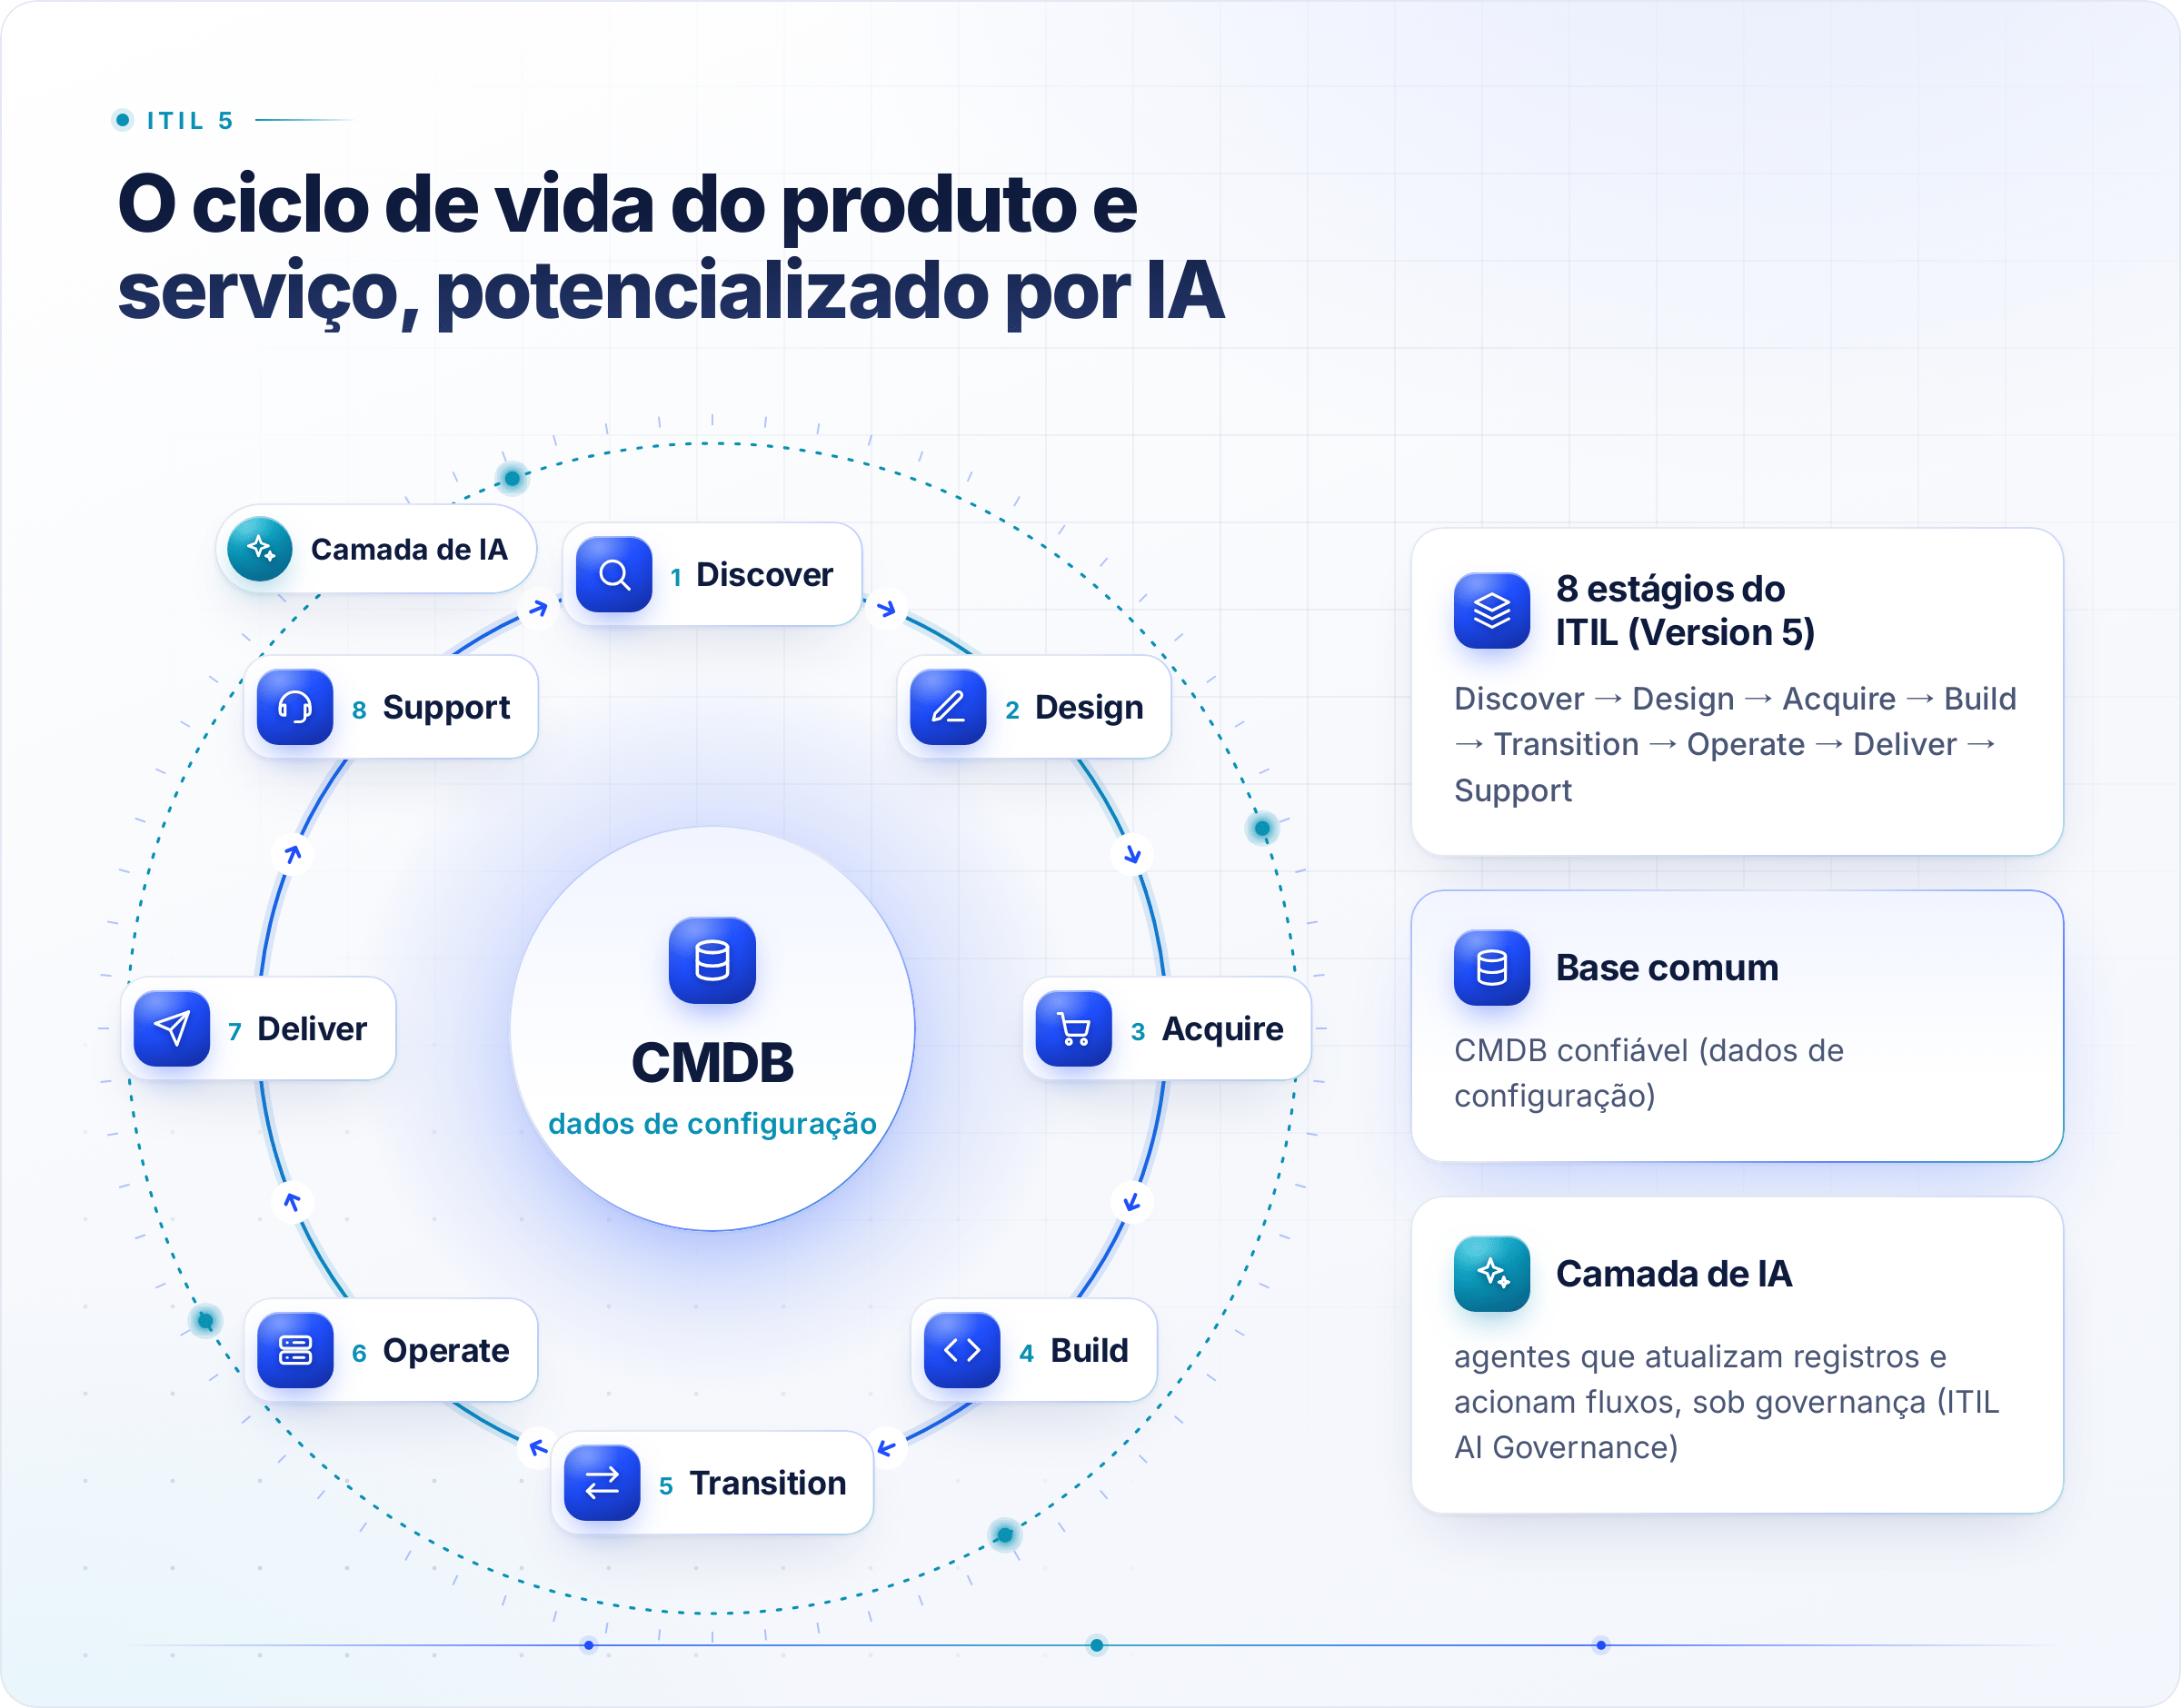
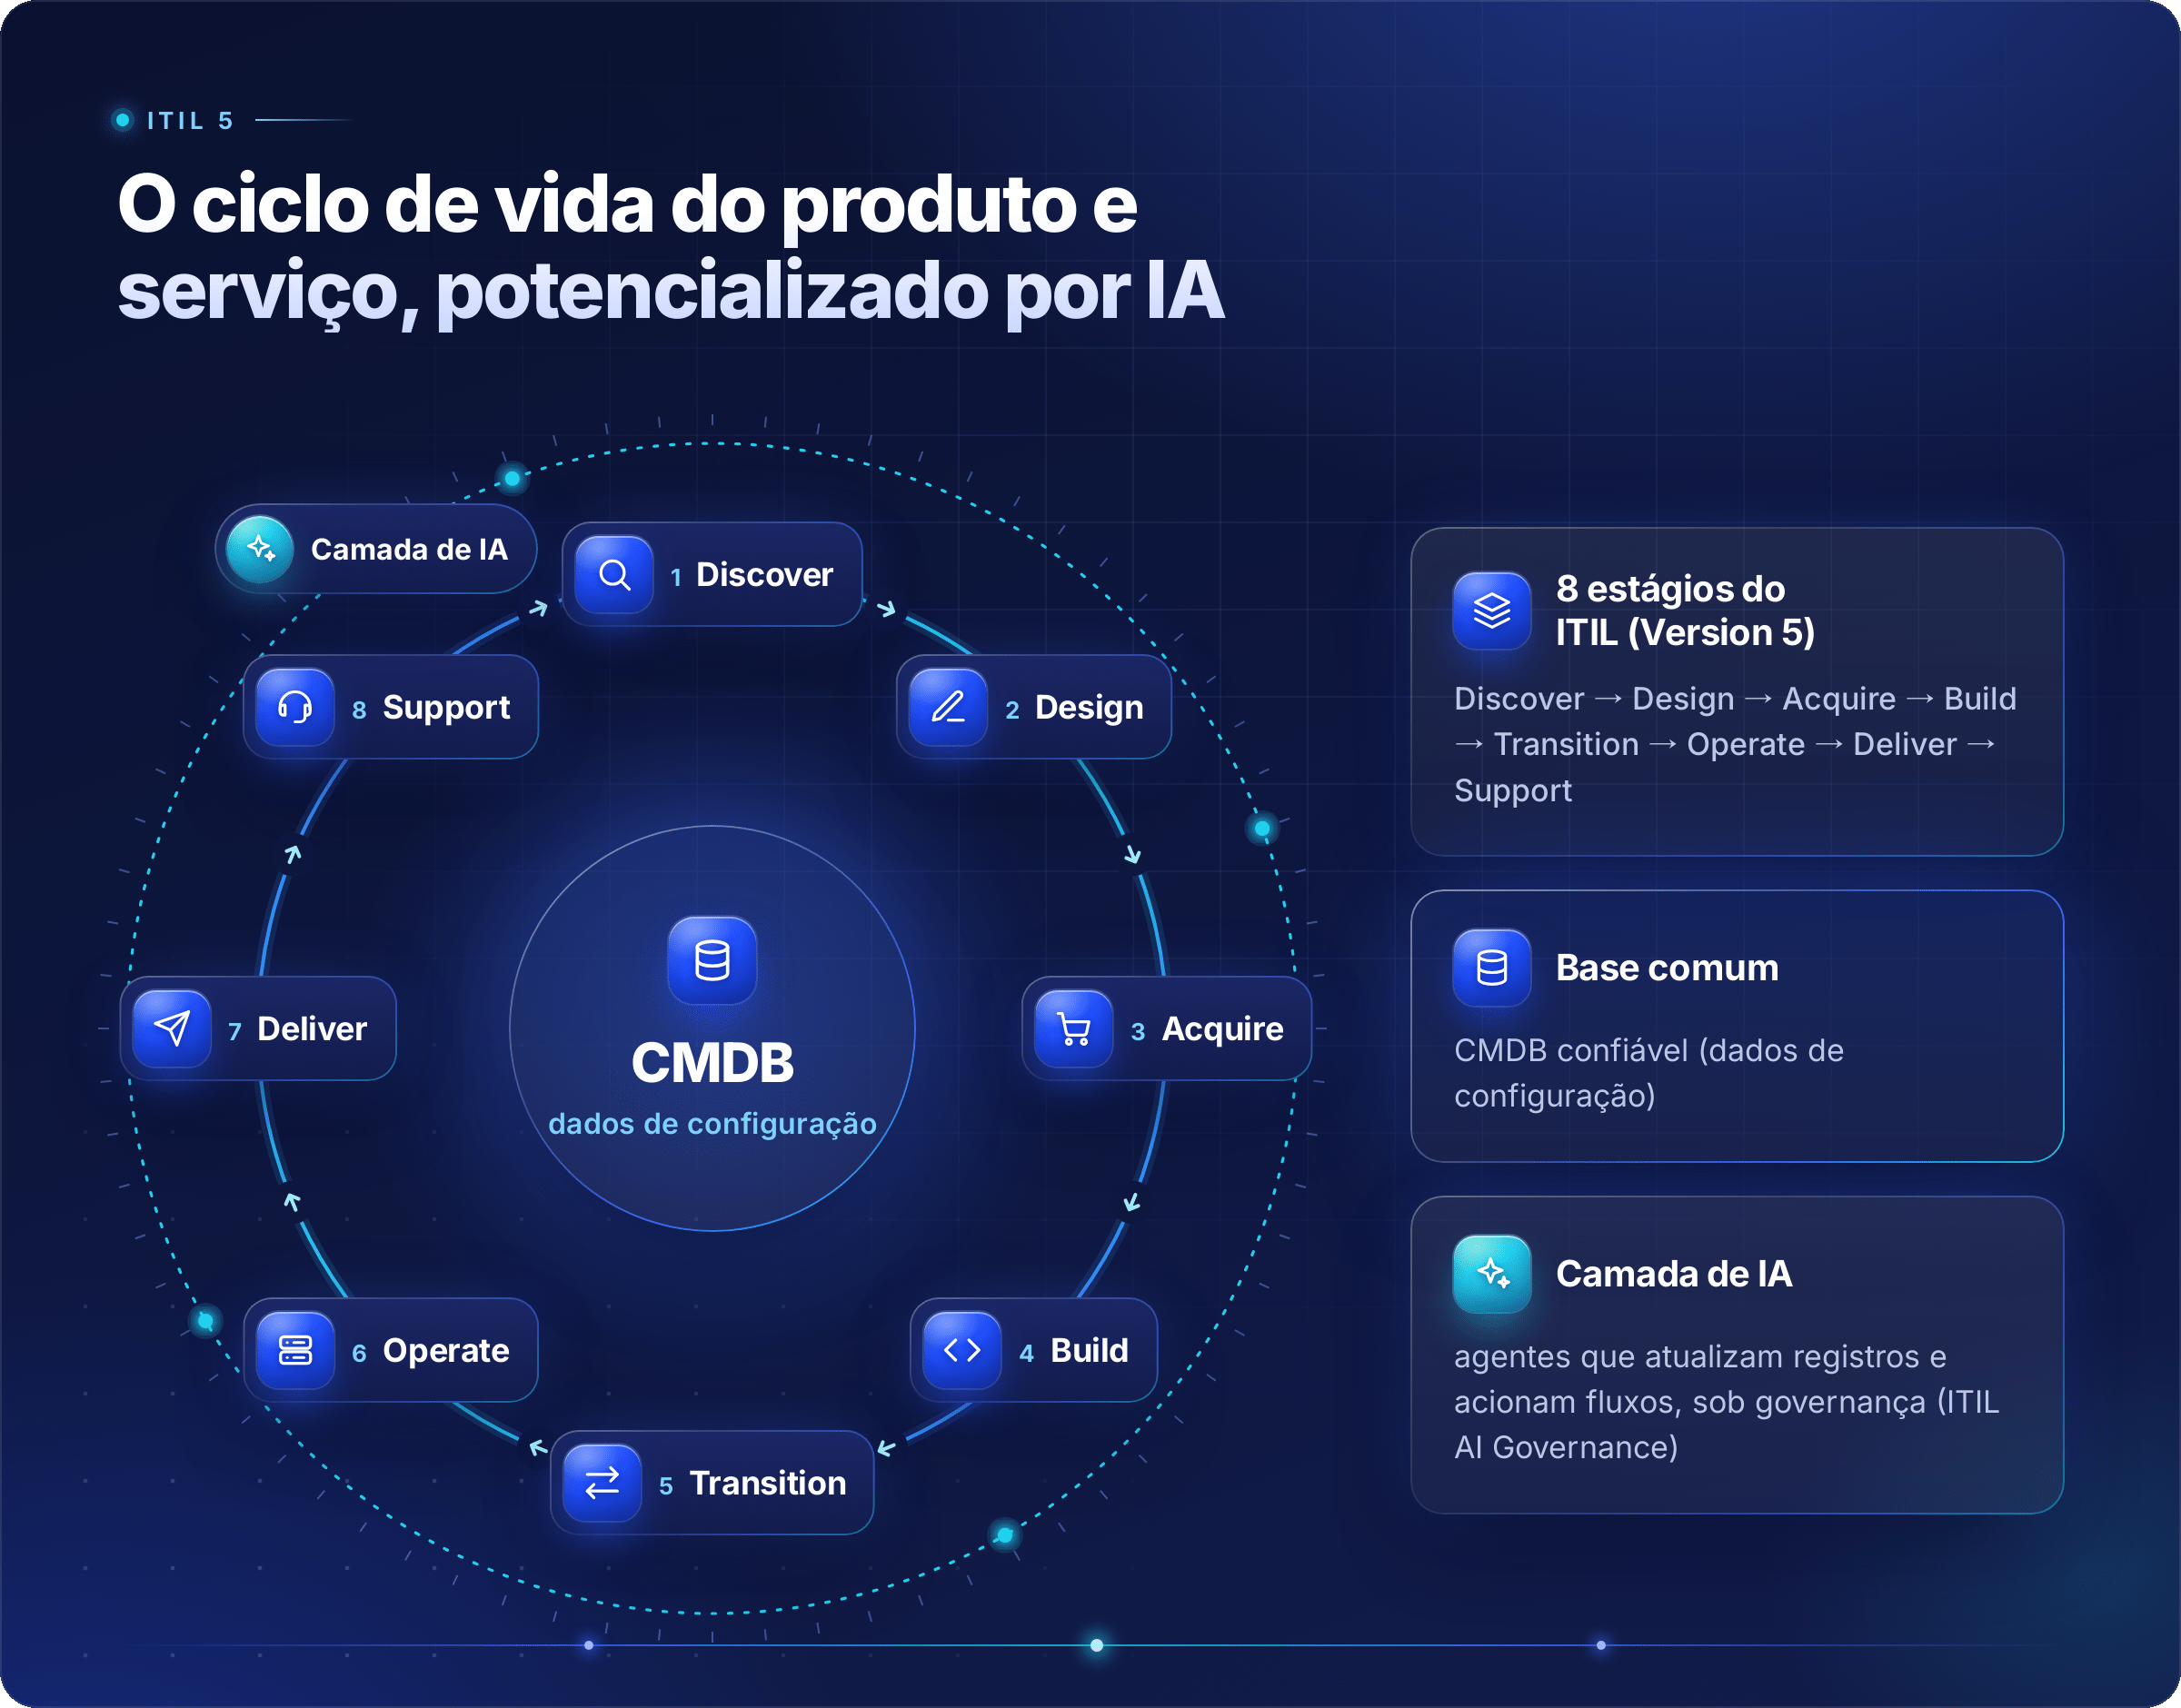
A IA aumenta o peso dessas perguntas. Agentes que executam tarefas, abrem mudanças e atualizam registros só funcionam bem sobre uma base de configuração confiável. Se o CMDB estiver errado, a automação vai errar mais rápido e em maior escala.
ITIL 5: produto, serviço e ciclo de vida no centro
A PeopleCert, dona do ITIL, lançou em 2026 o ITIL (Version 5). A página oficial da certificação ITIL Foundation (Version 5) apresenta o foco em gestão de produtos e serviços digitais e em entregar valor "across the full lifecycle" em ambientes "AI-enabled".
Três pontos interessam diretamente a quem gere ativos:
- Um modelo de ciclo de vida explícito. Segundo os arquitetos do ITIL na PeopleCert, a Foundation (Version 5) apresenta um modelo de ciclo de vida de produtos e serviços em oito estágios: Discover, Design, Acquire, Build, Transition, Operate, Deliver e Support. "Acquire" aparece como estágio próprio, e é nele que o ativo entra na empresa.
- IA desde a origem. O mesmo material descreve a Foundation (Version 5) como "AI-native", criada com a necessidade de governança de IA em mente. A PeopleCert também oferece o módulo ITIL AI Governance (Version 5), voltado a supervisão, responsabilização, transparência e gestão de risco no uso de IA.
- Dados como pré-requisito. Em artigo no portal oficial do ITIL, David Cannon (PeopleCert) e Barclay Rae afirmam que automação eficaz depende de bons dados e de boa gestão de configuração e de conhecimento.
Na prática: o ITIL 5 trata produto e serviço digital como uma coisa só, ao longo de todo o ciclo de vida. Isso aproxima a gestão de ativos da estratégia de produto e da conversa sobre valor, e a tira do almoxarifado.
O que o Gartner aponta para 2026 e 2027
Os comunicados públicos do Gartner mostram o tamanho da disputa por orçamento:
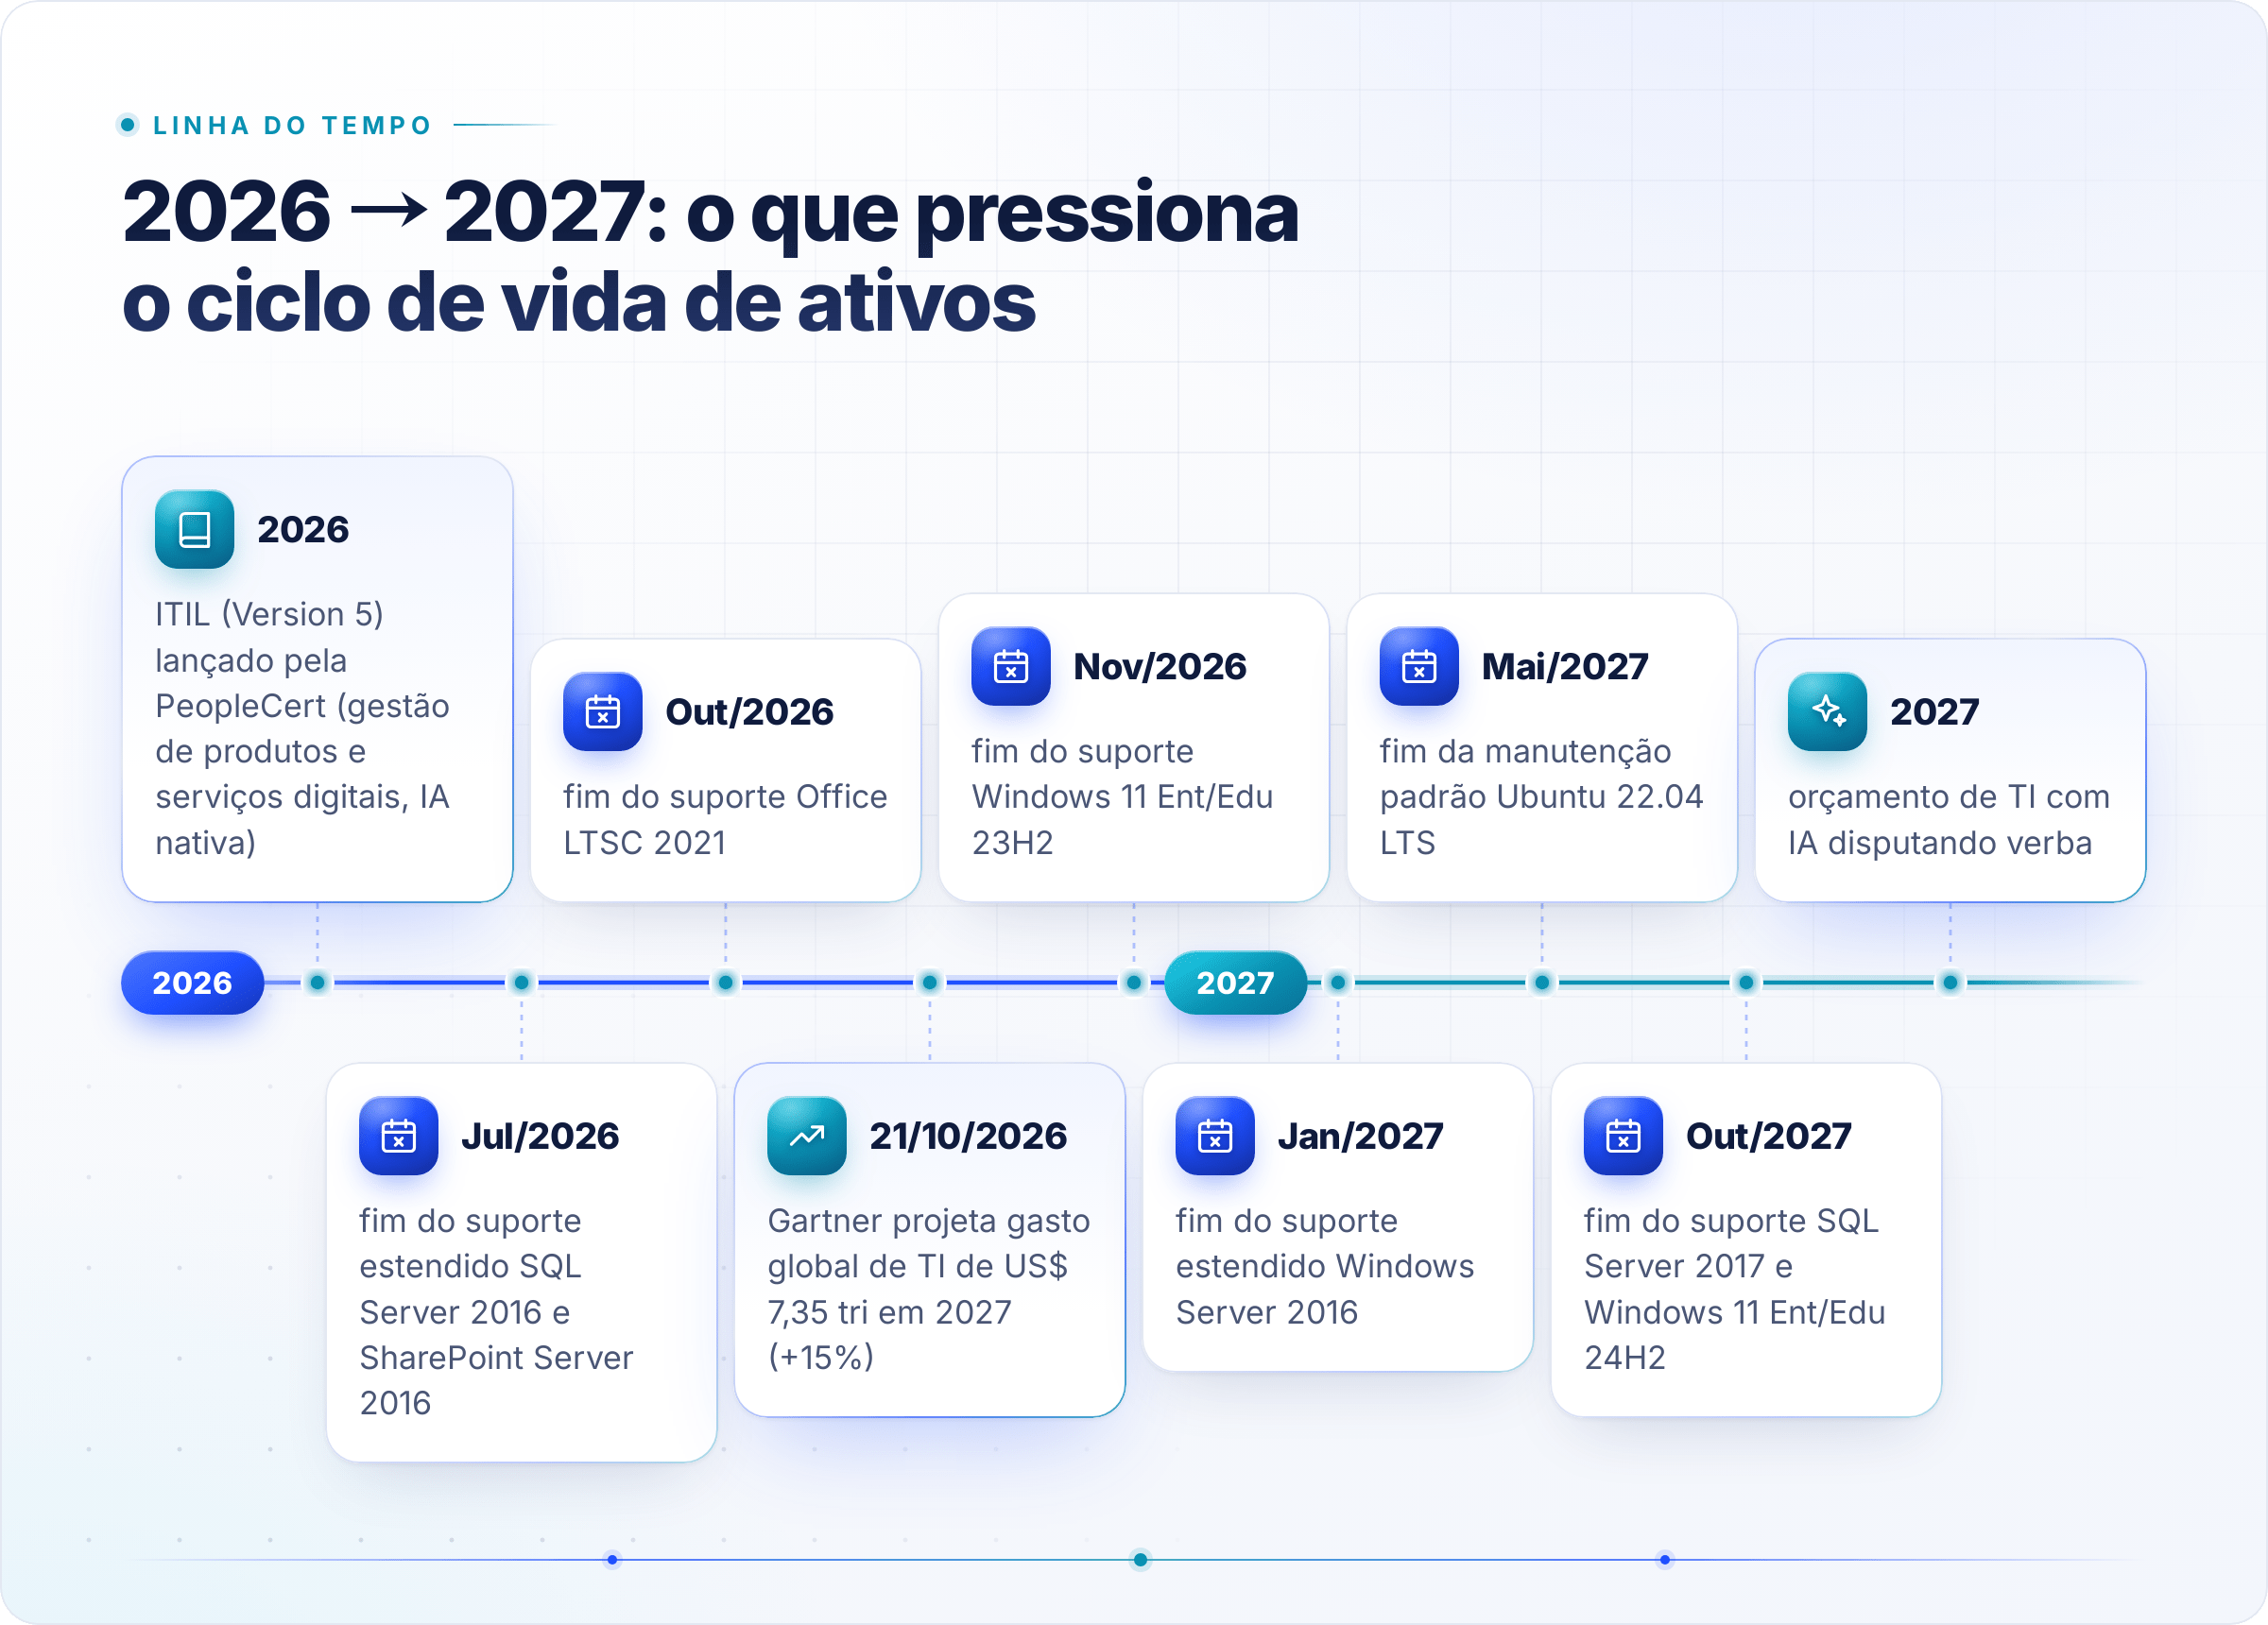
- Gasto global de TI de US$ 7,35 trilhões em 2027, alta de 15%, conforme a previsão publicada em 21/10/2026. Segundo a cobertura da Network World, o Gartner atribui à infraestrutura e ao software de IA o próximo US$ 1 trilhão de crescimento e cita a pressão da inflação de memória sobre o mercado de hardware.
- Gastos com IA de US$ 2,5 trilhões em 2026, segundo comunicado de 15/01/2026.
- Projetos de IA em infraestrutura e operações travam antes de dar ROI relevante, conforme comunicado de 07/04/2026.
- Governança fraca de IA deve causar interrupções em serviços críticos em 40% das organizações de I&O até 2028, segundo comunicado de 16/11/2026.
Como ler esses números: a verba nova está indo para IA, o hardware está ficando mais caro e o retorno da IA em operações depende de governança. Para o CIO, a conclusão é que todo real gasto com ativo ocioso, licença sem uso ou suporte estendido evitável é um real a menos para os projetos que a diretoria cobra.
EOL 2026–2027: o calendário que entra no orçamento
Fim de suporte (EOL) não é só um problema técnico. Ele obriga a escolher entre três caminhos, e cada um tem efeito diferente no resultado da empresa:
- Migrar: em geral é CapEx ou projeto, com depreciação ao longo do tempo.
- Pagar suporte estendido: OpEx, que reduz o EBITDA diretamente.
- Não fazer nada: o custo vira risco de incidente, multa e interrupção.
| Produto | Fim do suporte (fonte oficial) | Situação em nov/2026 |
|---|---|---|
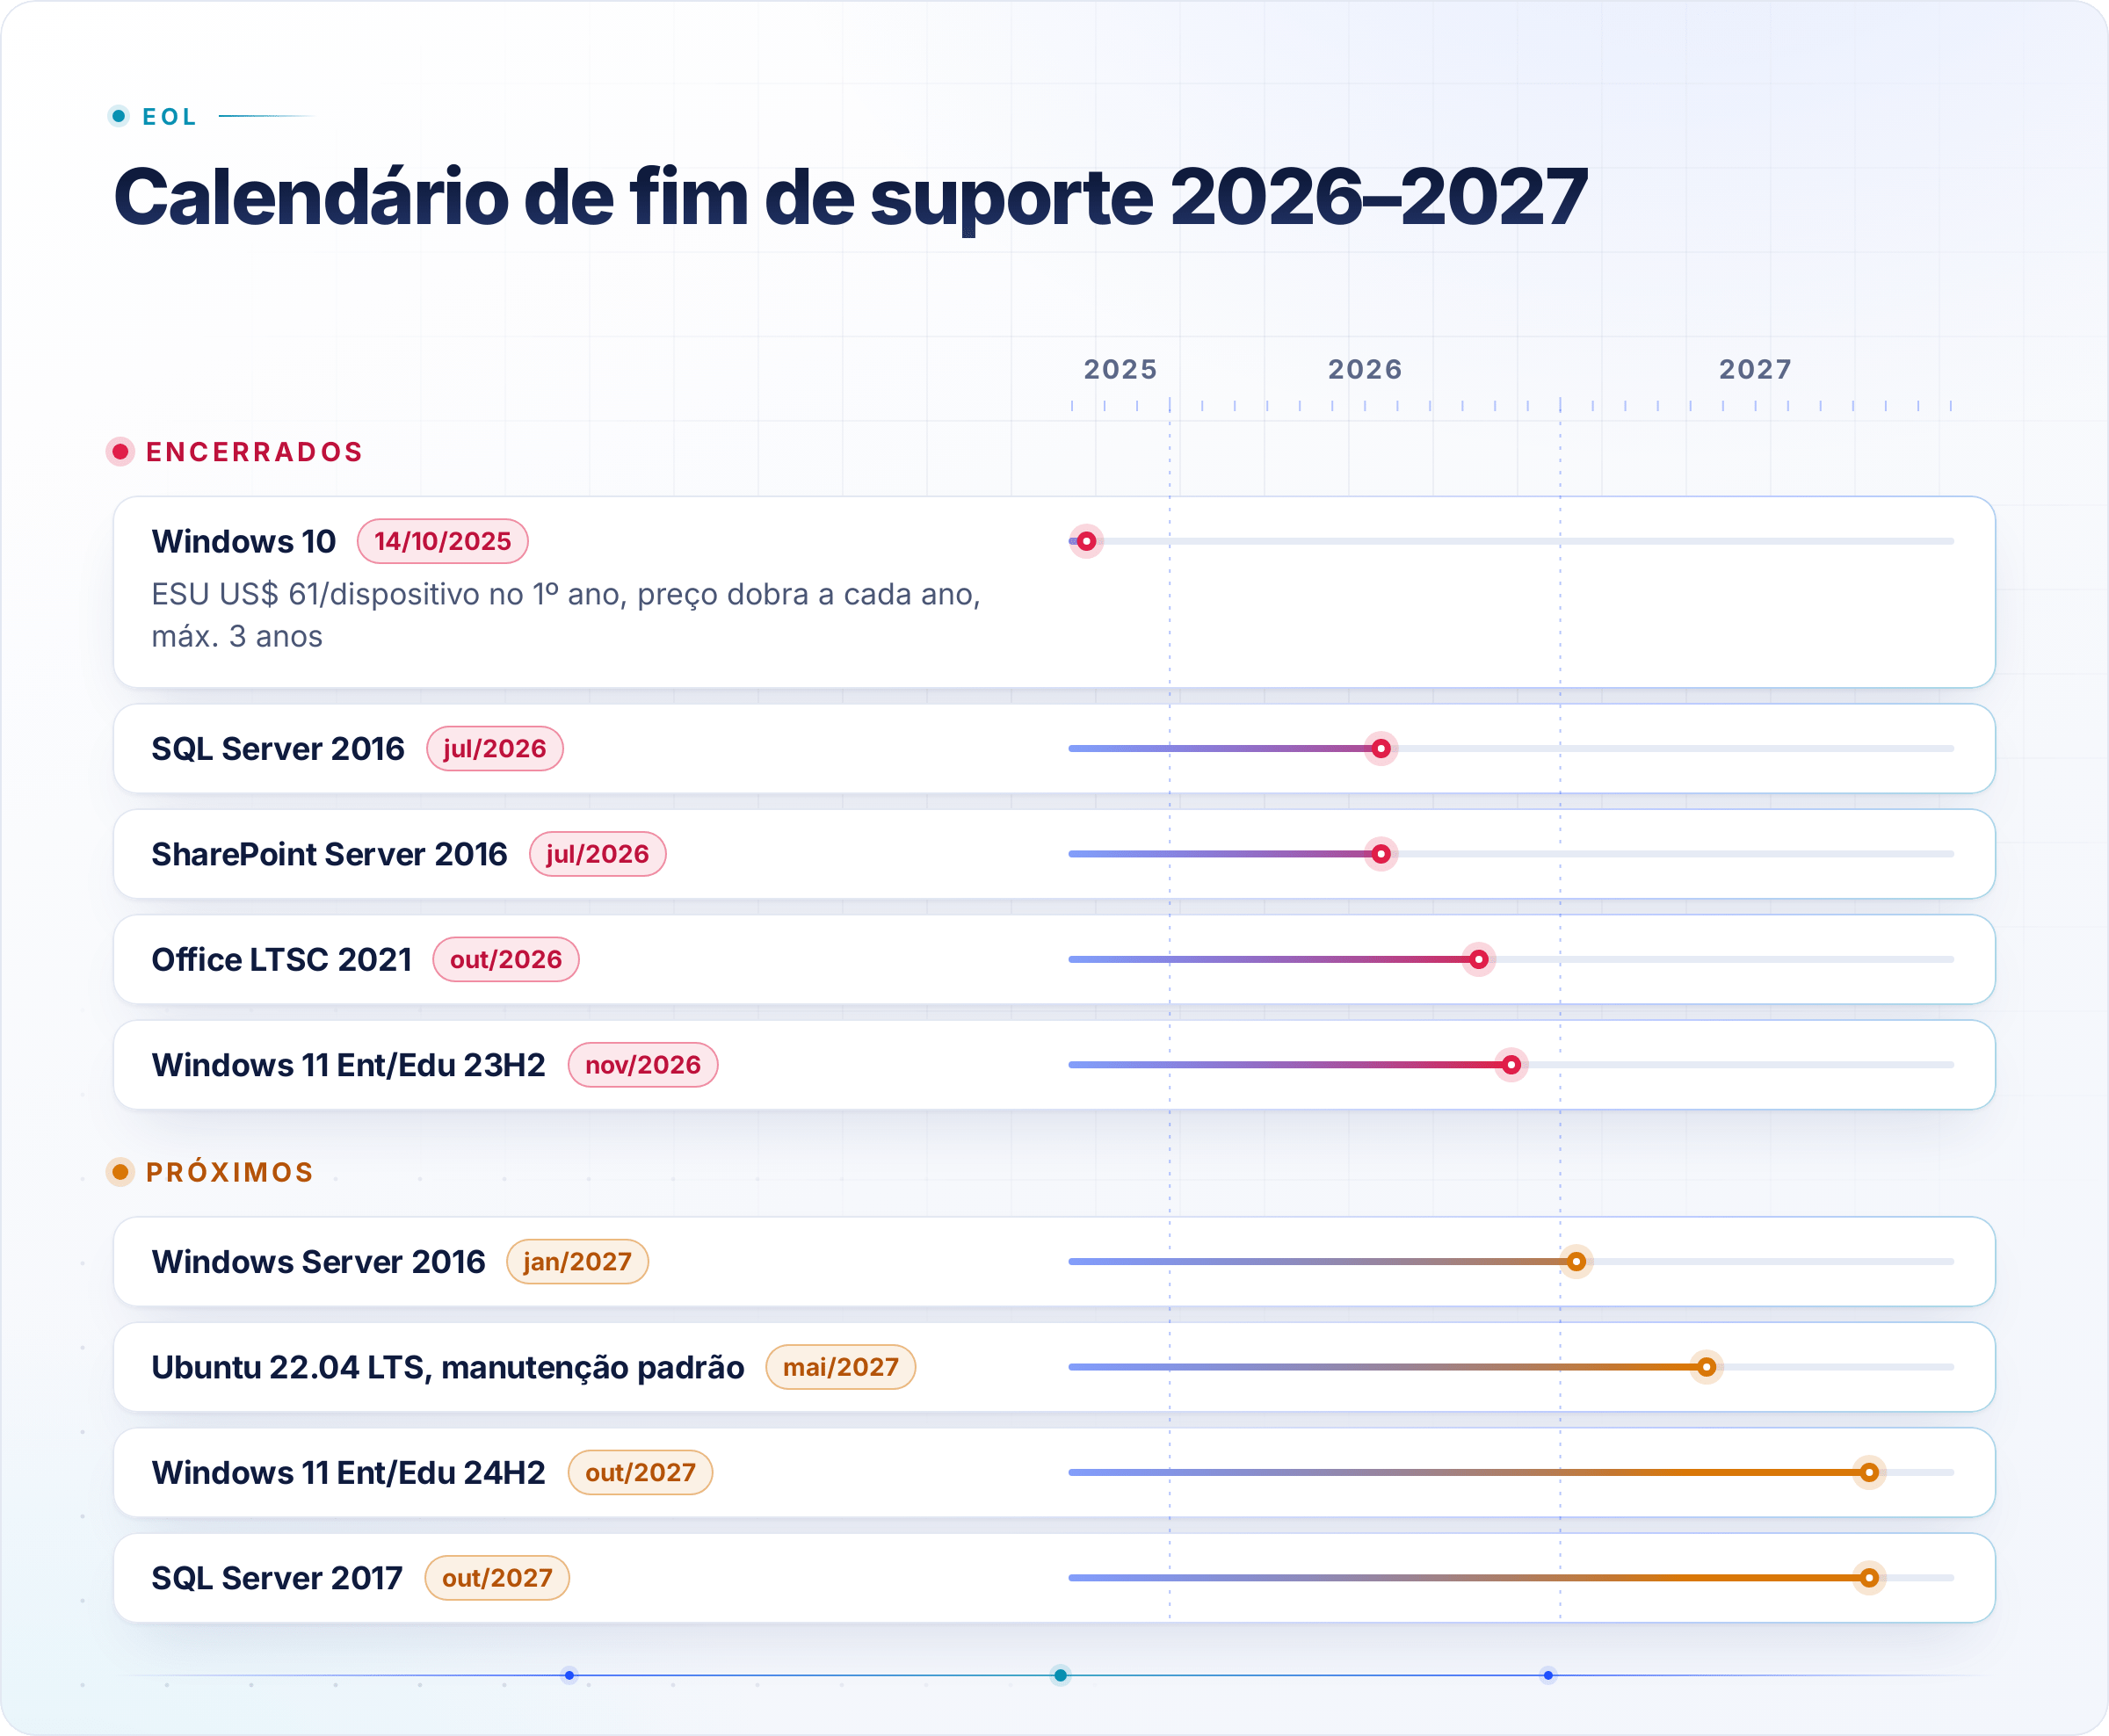
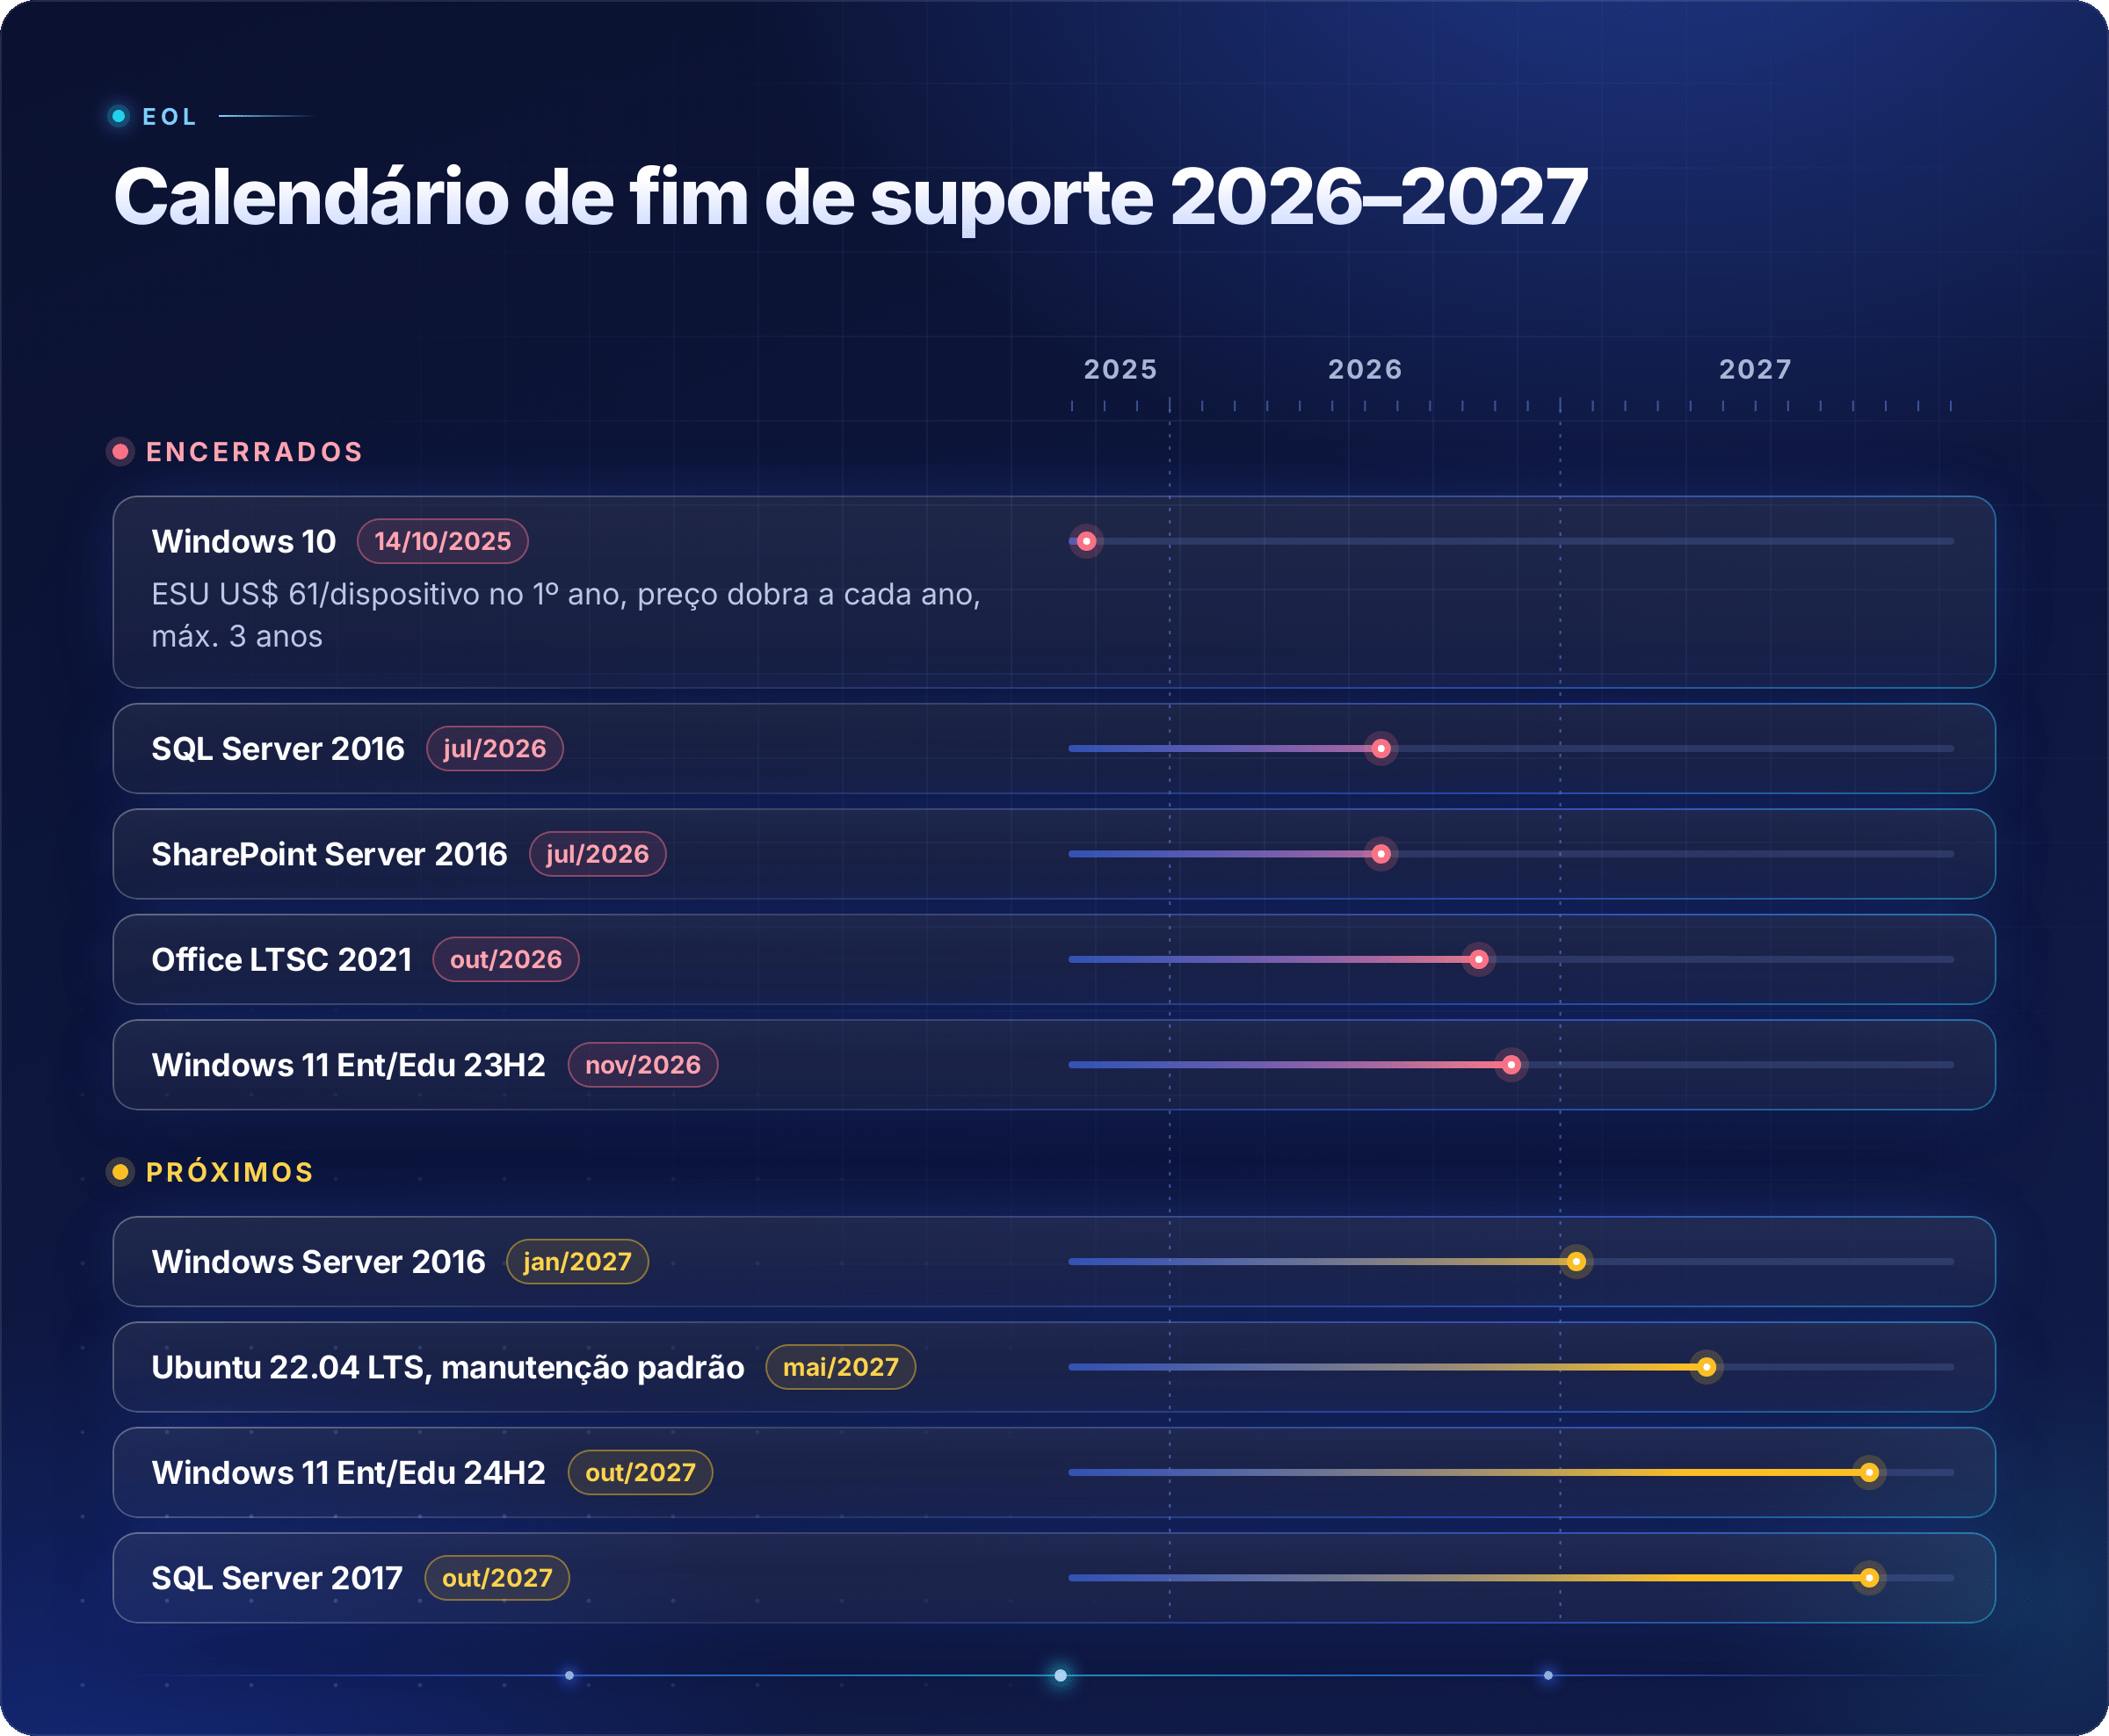
| Windows 10 (Enterprise/Education) | 14/10/2025 (Microsoft Learn) | Encerrado. ESU pago disponível |
| SQL Server 2016 | Julho de 2026, com ESU disponível por até 3 anos (Microsoft Learn) | Encerrado |
| SharePoint Server 2016 | Julho de 2026 (Microsoft Learn) | Encerrado |
| Office LTSC 2021 | Outubro de 2026 (Microsoft Learn) | Encerrado |
| Windows 11 Enterprise/Education 23H2 | Novembro de 2026 (Microsoft Learn) | Encerrado |
| Windows Server 2016 | Janeiro de 2027, com ESU para os anos seguintes (Microsoft Learn) | Faltam semanas |
| Ubuntu 22.04 LTS (manutenção padrão) | Maio de 2027; manutenção expandida via Ubuntu Pro até 2032 (Canonical) | Planejar em 2027 |
| Windows 11 Enterprise/Education 24H2 | Outubro de 2027 (Microsoft Learn) | Planejar em 2027 |
| SQL Server 2017 | Outubro de 2027 (Microsoft Learn) | Planejar em 2027 |
O caso do Windows 10 mostra como o EOL vira despesa. Na página oficial do programa ESU, a Microsoft informa que o suporte estendido para empresas custa US$ 61 por dispositivo no primeiro ano e que o preço dobra a cada ano seguinte, por no máximo três anos. Quem não sabe quantas máquinas ainda rodam a versão antiga não consegue calcular essa conta, nem decidir entre pagar o ESU e trocar o equipamento.
A pergunta que o CMDB precisa responder hoje: quantos servidores com Windows Server 2016 existem, quais serviços de negócio dependem deles e quanto custa cada alternativa, item por item.
Gestão de ativos no EBITDA e no valuation
Esta é a conversa que leva a gestão de ativos à mesa do CFO e do conselho.
1. O que entra e o que não entra no EBITDA
No Brasil, a Resolução CVM 156/2022 define o LAJIDA (EBITDA) como o resultado líquido do período acrescido dos tributos sobre o lucro, do resultado financeiro líquido e das depreciações, amortizações e exaustões. Daí vem a consequência que importa para a TI:
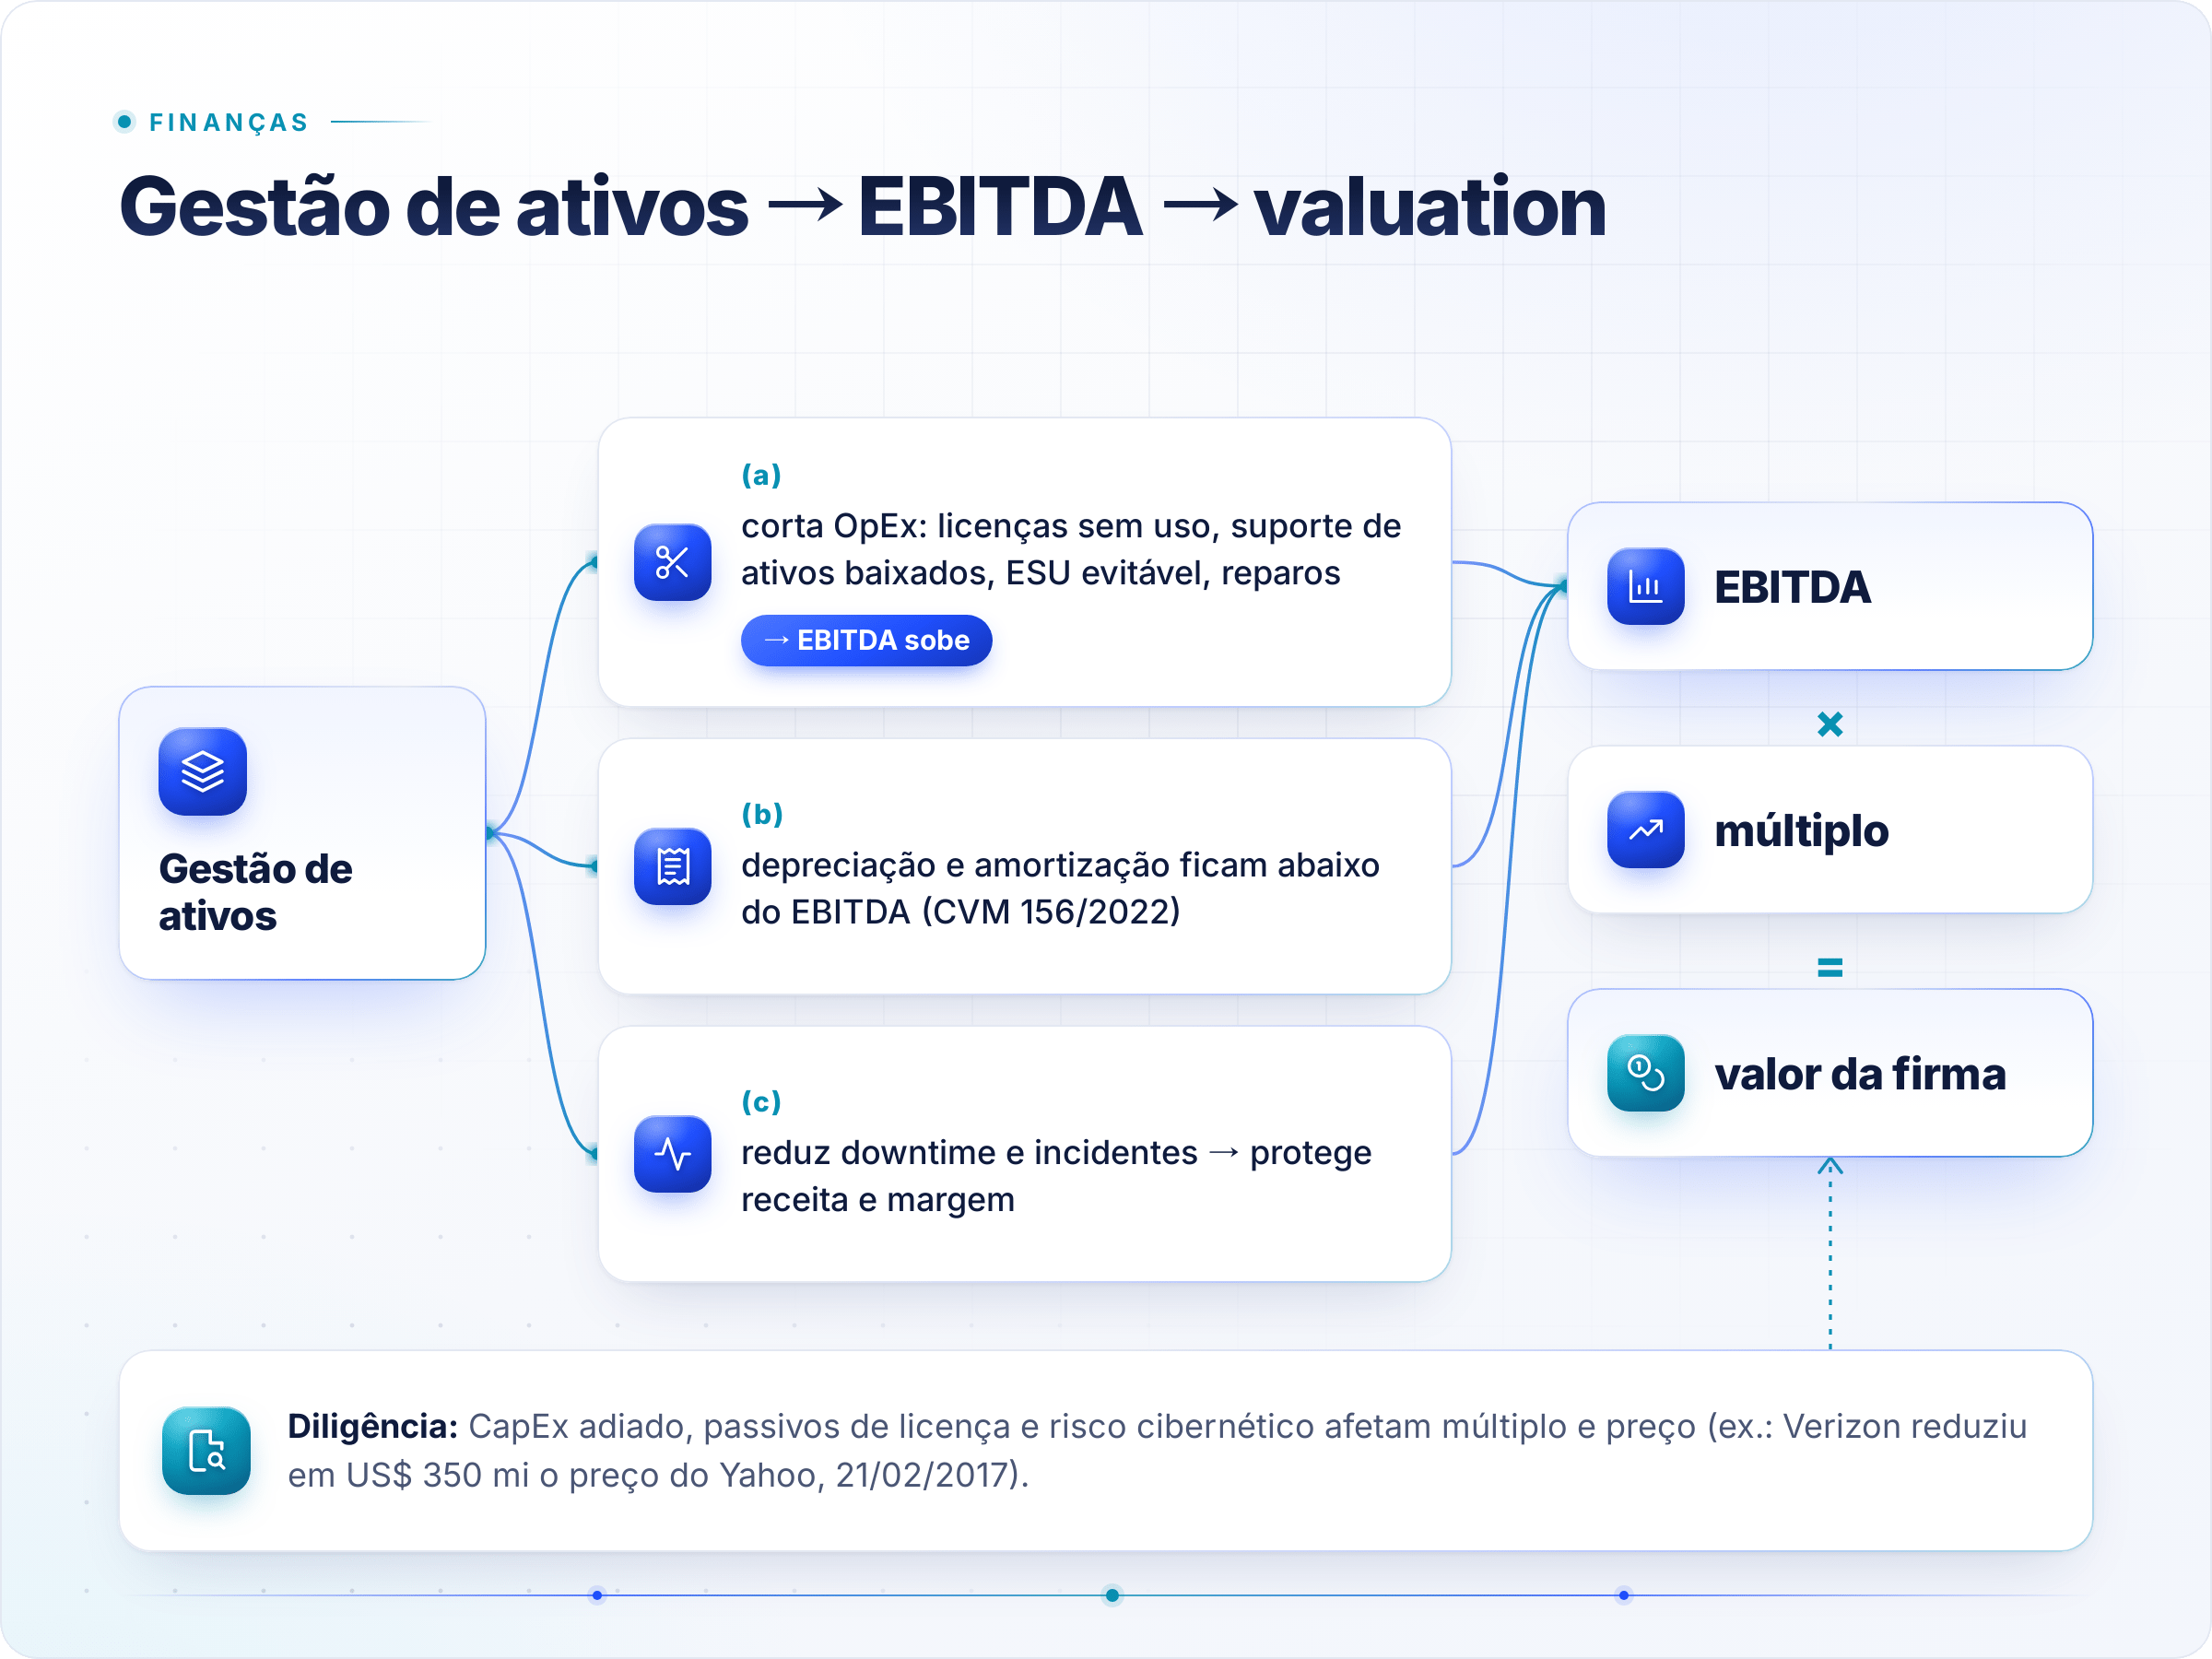
- Depreciação de hardware e amortização de software capitalizado ficam abaixo do EBITDA. O equipamento comprado como ativo imobilizado não reduz o EBITDA ao ser depreciado. Ele afeta caixa, ativo e retorno sobre o capital.
- Despesas operacionais (OpEx) reduzem o EBITDA real por real. Entram aqui assinaturas SaaS, suporte e manutenção, ESU, garantia estendida, reparos, horas extras de técnicos e o custo de incidentes.
Dois detalhes que mudam a conta:
- SaaS: a decisão de agenda do IFRS Interpretations Committee (março/2021) trata o acesso ao software em nuvem como um serviço recebido ao longo do contrato. Por isso, a assinatura costuma ser despesa operacional e pesa direto no EBITDA.
- Arrendamentos: pela IFRS 16 (CPC 06 R2 no Brasil), o arrendatário reconhece um ativo de direito de uso e um passivo de arrendamento. A norma tem isenções para contratos de curto prazo e ativos de baixo valor. Por isso, o efeito no EBITDA de um modelo "device as a service" depende do contrato e da política contábil. Faça essa conta junto com a controladoria.
2. As alavancas de ativos que movem o EBITDA
| Alavanca de gestão de ativos | Onde aparece | Efeito no EBITDA |
|---|---|---|
| Recolher e redistribuir licenças sem uso | OpEx (assinaturas, renovações) | Aumenta: corta despesa recorrente |
| Cancelar contratos de suporte de ativos já baixados ou ociosos | OpEx (manutenção) | Aumenta |
| Decidir entre ESU e troca com base em dados por item | OpEx (ESU) × CapEx (troca) | ESU reduz o EBITDA; a troca move o custo para a depreciação |
| Usar o histórico de manutenção para trocar o ativo no momento certo | OpEx (reparos, horas) e produtividade | Aumenta: menos reparos e menos parada |
| Ligar ativos a serviços críticos (análise de impacto) | Receita e margem | Protege: menos indisponibilidade de receita |
| Manter inventário e conformidade de licenças | Provisões e passivos | Evita cobranças inesperadas em auditorias de fabricantes |
| Inventariar o parque e corrigir vulnerabilidades | Custo de incidentes | Protege contra perdas, multas e interrupções |
3. Do EBITDA ao valuation
Muitas empresas são avaliadas por múltiplos de EBITDA, com o valor da firma calculado como EBITDA × múltiplo. A gestão de ativos afeta essa conta de três formas:
- Pelo numerador. Cada real de OpEx recorrente eliminado aumenta o EBITDA, e o múltiplo amplia esse ganho.
- Pelo múltiplo. Na diligência de uma operação de M&A, o comprador avalia a qualidade do resultado e os riscos escondidos: parque sem suporte (CapEx adiado que vai aparecer depois), passivos de licença de software e exposição cibernética. Governança comprovada reduz o desconto aplicado.
- Pelo preço final. Risco cibernético já mudou preço de negócio. Em 21/02/2017, a Verizon e o Yahoo anunciaram a redução de US$ 350 milhões no preço de aquisição do negócio operacional do Yahoo, que passou a ser avaliado em cerca de US$ 4,48 bilhões, depois dos incidentes de vazamento de dados divulgados pela empresa.
Exemplo ilustrativo (hipotético, só para mostrar a mecânica): uma empresa negociada a 8x EBITDA encontra, no inventário, R$ 1,5 milhão por ano em assinaturas sem uso e contratos de suporte de ativos já desativados. Ao eliminar esse gasto recorrente, o EBITDA sobe R$ 1,5 milhão e o valor implícito da firma aumenta cerca de R$ 12 milhões (1,5 × 8).
Um alerta para não fazer a conta errada: adiar a renovação do parque não aumenta o EBITDA, porque a depreciação já fica fora dele. O adiamento costuma piorar o EBITDA por causa de reparos, ESU e paradas. Um bom comprador vai enxergar esse CapEx adiado.
Segurança da informação: inventário é o controle número 1
Os principais frameworks de segurança começam pelo mesmo ponto: não dá para proteger o que você não sabe que existe.
- CIS Controls v8.1, Controle 1: gerenciar ativamente (inventariar, rastrear e corrigir) todos os ativos corporativos, inclusive dispositivos remotos, IoT e ambientes de nuvem, e identificar ativos não autorizados.
- CIS Controls v8.1, Controle 2: inventariar e controlar o software, para que só o que foi autorizado seja instalado e executado.
- NIST CSF 2.0, ID.AM: o framework pede inventários de hardware (ID.AM-01) e de software, serviços e sistemas (ID.AM-02). Também determina que sistemas, hardware, software, serviços e dados sejam geridos ao longo de seus ciclos de vida (ID.AM-08).
- LGPD, art. 46: a lei exige que os agentes de tratamento adotem medidas de segurança técnicas e administrativas para proteger dados pessoais de acessos não autorizados e de incidentes.
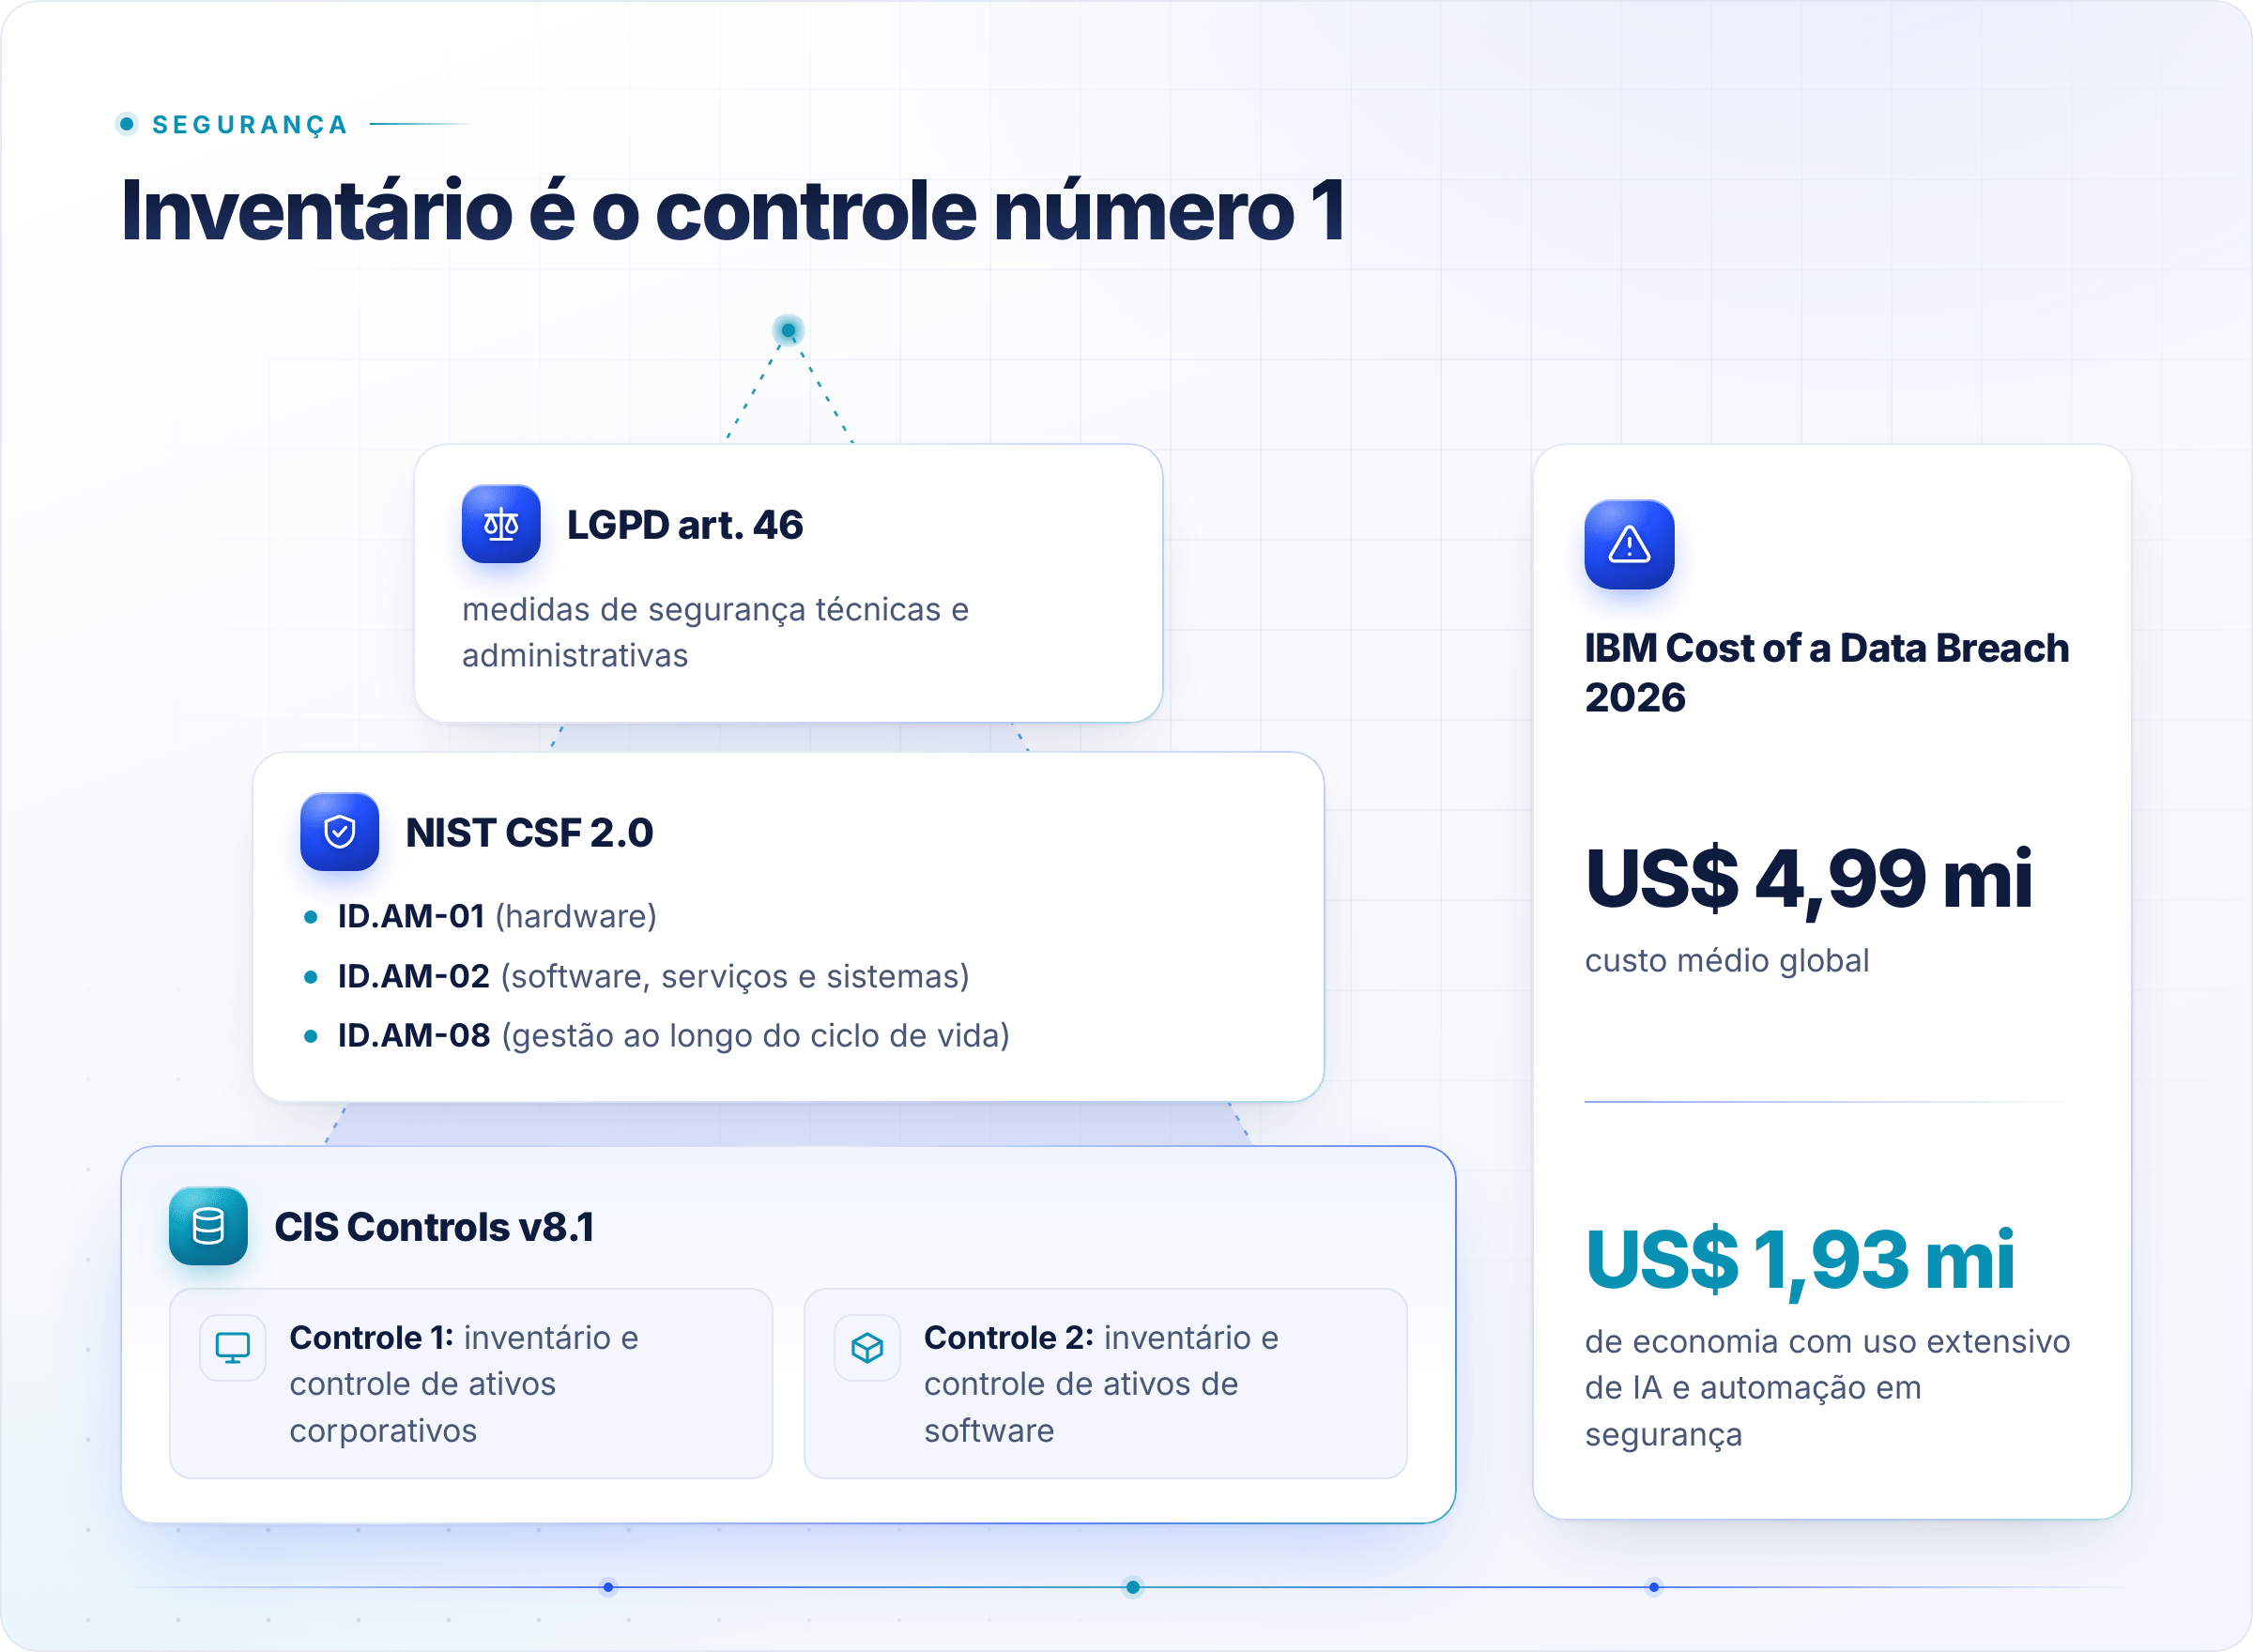
O custo de falhar subiu. O IBM Cost of a Data Breach Report 2026 aponta um custo médio global de US$ 4,99 milhões por violação, alta de 12% e recorde da série. O mesmo relatório mostra economia média de US$ 1,93 milhão nas organizações que usam IA e automação de forma extensiva na segurança, em comparação com as que não usam.
Como planejar o orçamento de TI de 2027 em 7 passos
- Feche o inventário real. Faça a descoberta de hardware, software, nuvem e SaaS e concilie o resultado com o patrimônio contábil e as notas fiscais.
- Cruze o inventário com o calendário de EOL. Para cada item, registre a data de fim de suporte e o serviço de negócio afetado.
- Calcule o custo total por item. Some licença, suporte, energia, horas de técnico e incidentes registrados no ITSM.
- Separe OpEx e CapEx com a controladoria. Simule o efeito de cada decisão (migrar, ESU, locação, SaaS) no EBITDA e no caixa.
- Libere verba antes de pedir verba. Recolha licenças sem uso, cancele suporte de ativos baixados e consolide contratos. A economia ajuda a pagar os projetos de IA.
- Priorize pelo risco. Comece por ativos críticos, expostos à internet ou que tratam dados pessoais, seguindo CIS e NIST.
- Defina a governança da IA. Decida quais agentes podem atualizar o CMDB e abrir mudanças, com que aprovação e com que registro.
Como a Desk Manager pode ajudar
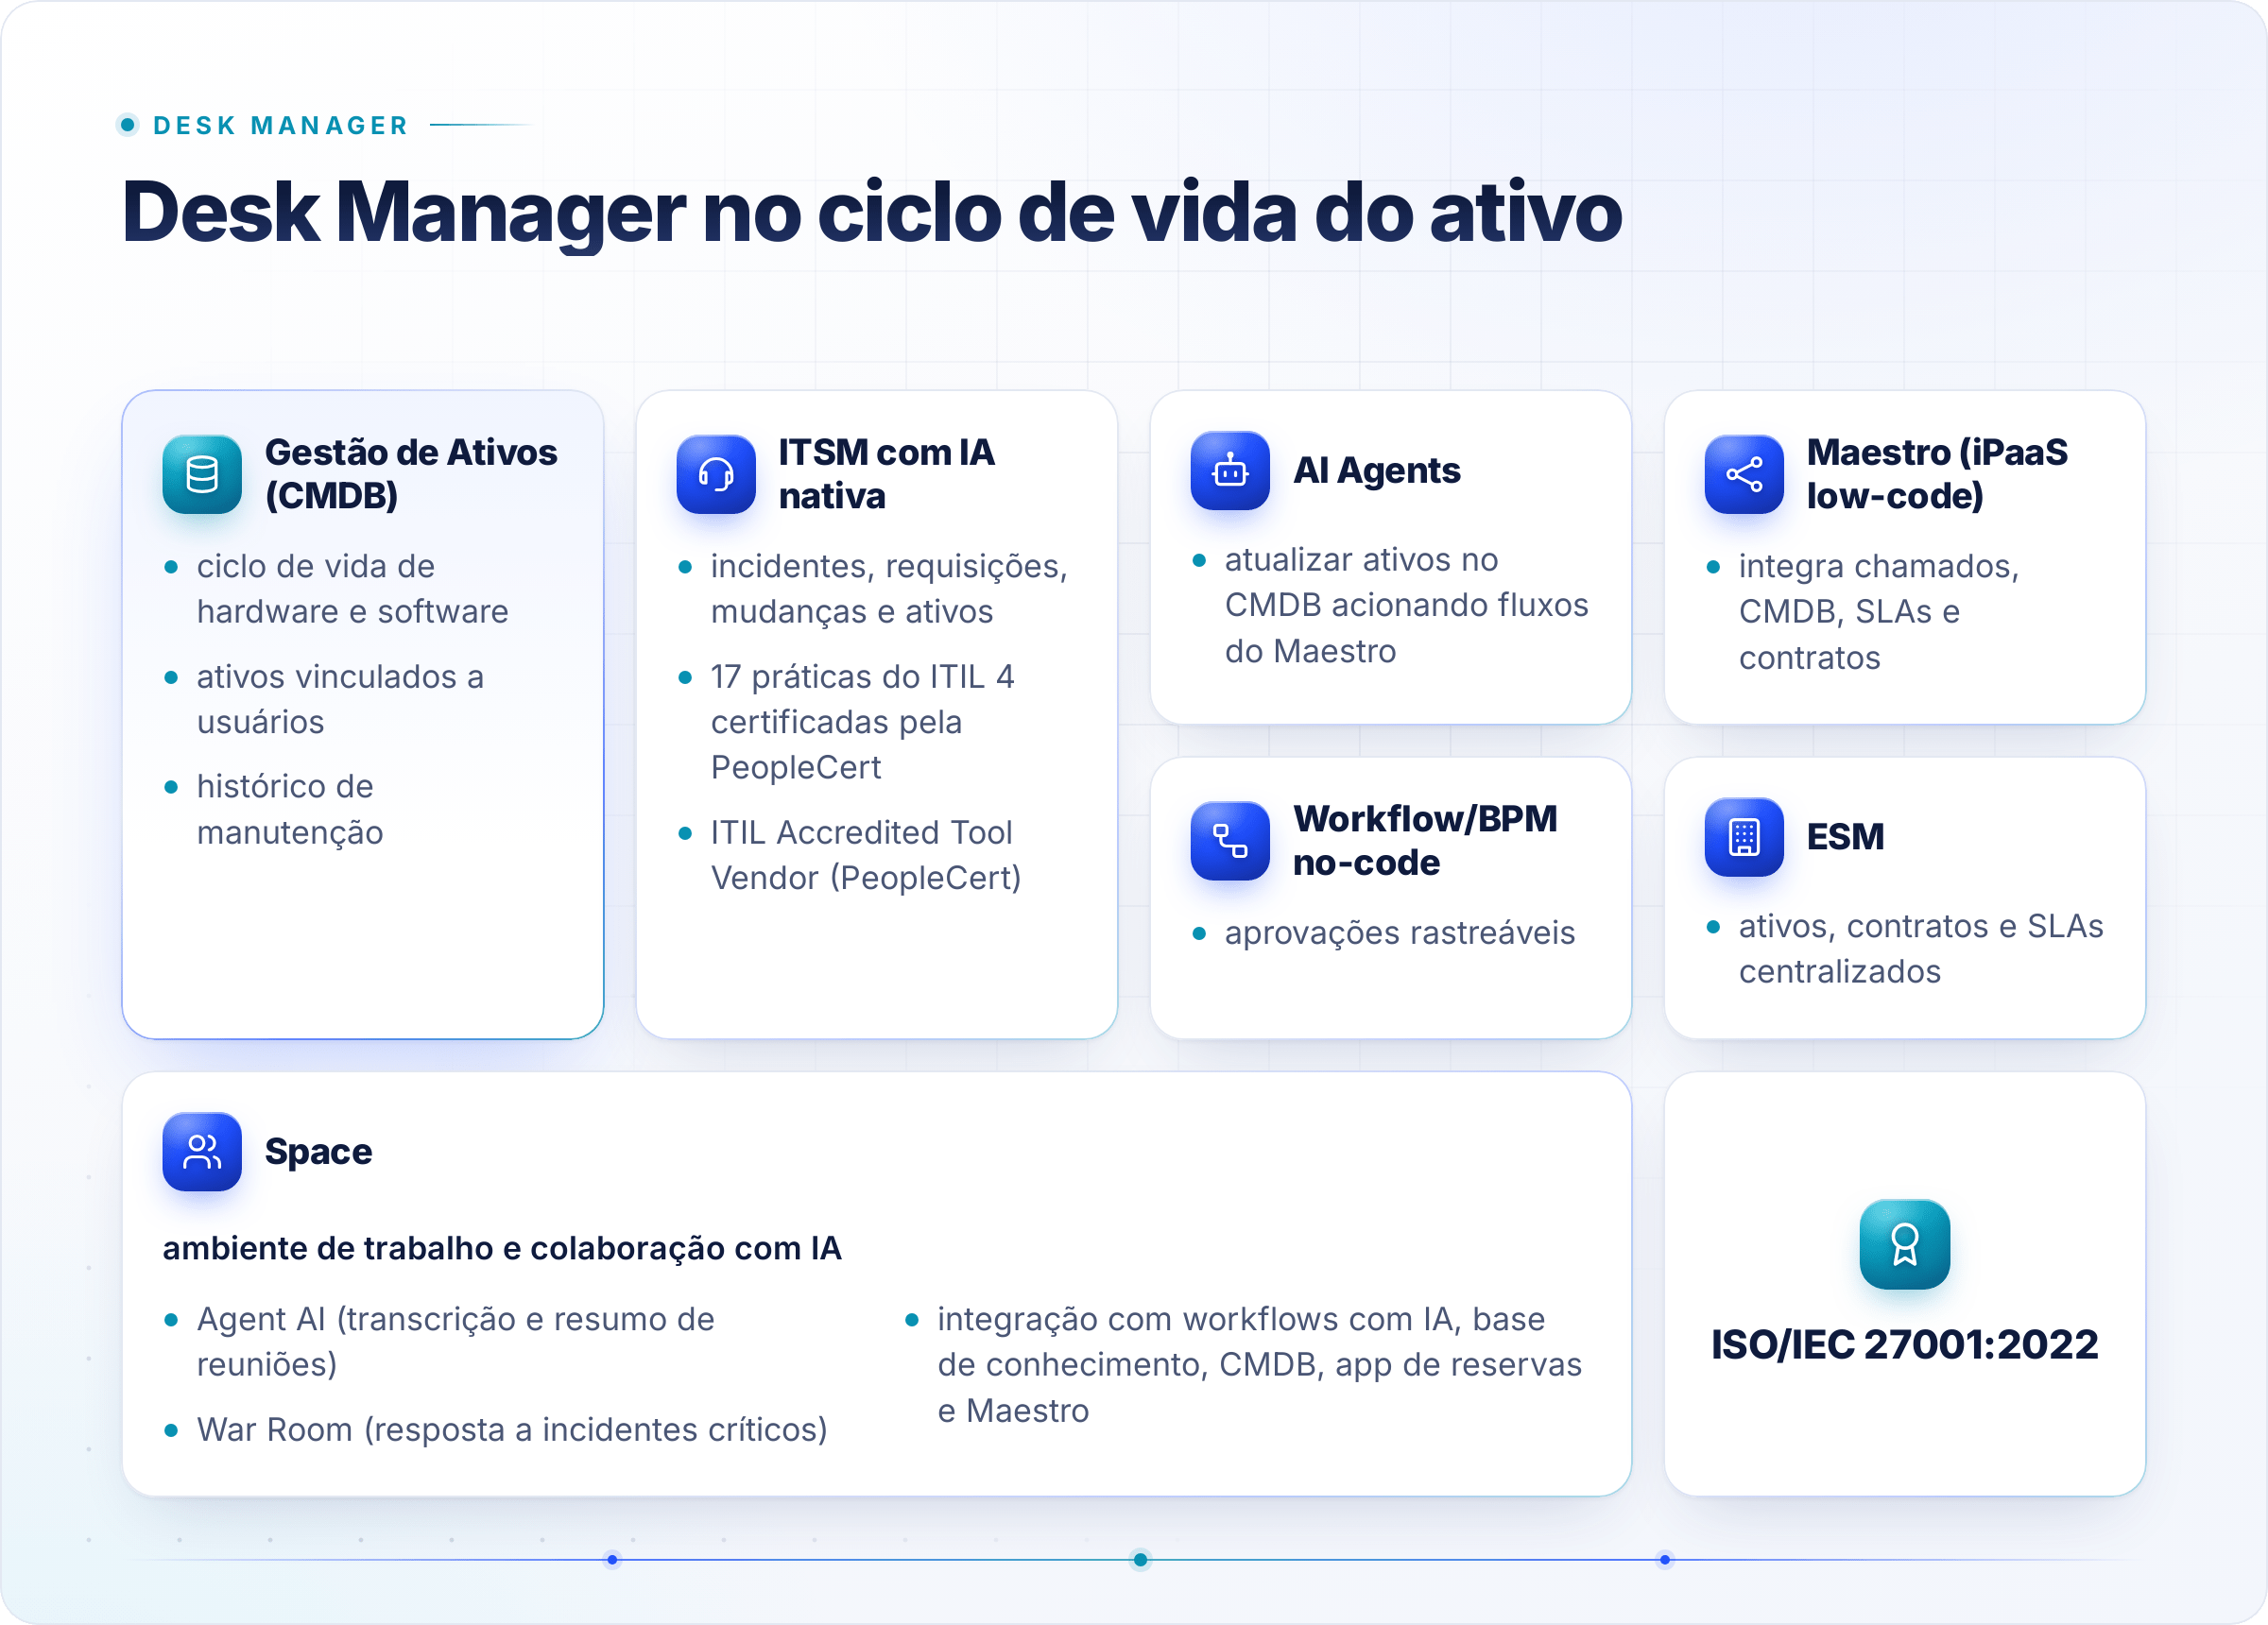
Segundo o site oficial, estes são os recursos da Desk Manager que se ligam ao ciclo de vida de ativos:
- Gestão de Ativos (CMDB): a página de TI descreve "controle total sobre o ciclo de vida de hardware e software, vinculando ativos aos usuários". Também cita o rastreamento de notebooks, servidores e licenças de software com histórico de manutenção.
- ITSM com IA nativa e aderência ao ITIL: segundo a página de ITSM, incidentes, requisições, mudanças e ativos operam com automação e execução assistida por agentes. A página também destaca o foco em Digital Product & Service Management. A plataforma tem 17 práticas do ITIL 4 certificadas pela PeopleCert e é ITIL Accredited Tool Vendor (PeopleCert).
- AI Agents: segundo a página de AI Agent, o agente pode, por exemplo, atualizar ativos no CMDB acionando fluxos do Maestro e validando informações conforme regras definidas.
- Maestro (iPaaS low-code): fluxos que se integram a chamados, CMDB, empresas, SLAs e contratos. É o caminho para ligar o inventário a ERP, compras e sistemas de patrimônio.
- Workflow/BPM no-code: aprovações e processos rastreáveis, como compra, entrega e baixa de equipamentos.
- ESM: segundo a página de ESM, ativos, contratos e SLAs ficam centralizados e alimentam dashboards executivos. A plataforma também organiza evidências para auditorias e certificações como ISO.
- Space: é o ambiente de trabalho e colaboração da plataforma. Reúne comunicação, automação e IA para reduzir a troca de abas e centralizar rotinas de TI, RH, jurídico, financeiro e facilities. O Agent AI transcreve e resume reuniões. O War Room organiza a resposta a incidentes críticos, como a falha de um servidor que já saiu do suporte do fabricante. O Space também se integra a workflows com IA, base de conhecimento, CMDB, app de reservas e Maestro.
- Segurança da própria plataforma: a Desk Manager tem certificação ISO/IEC 27001:2022 (certificado QMS-03121).
Checklist executivo para 2027
- ☐ Inventário de hardware, software, nuvem e SaaS conciliado com o patrimônio contábil
- ☐ Data de fim de suporte registrada em cada item do CMDB
- ☐ Plano definido para Windows Server 2016 (migrar ou contratar ESU) antes de janeiro/2027
- ☐ Licenças e contratos sem uso identificados e com prazo para cancelamento
- ☐ Decisões de OpEx e CapEx simuladas com a controladoria (efeito no EBITDA)
- ☐ Ativos críticos ligados aos serviços de negócio (análise de impacto)
- ☐ Controles 1 e 2 do CIS e categoria ID.AM do NIST CSF 2.0 com evidências
- ☐ Regras de governança para agentes de IA que alteram dados de configuração
- ☐ Dossiê de governança de TI pronto para auditoria ou diligência
Conclusão: em 2027, o inventário vira argumento financeiro
A IA vai disputar o orçamento de 2027, e quem tiver dados confiáveis sobre o parque vai negociar melhor. Gestão do ciclo de vida de ativos deixou de ser custo de controle: é a base para liberar verba, reduzir risco e defender o valor da empresa.
Para ver como unir CMDB, ITSM, automação e IA numa só plataforma, conheça a Desk Manager. Para entender a visão completa da plataforma, leia também Desk Manager: ITSM, ESM, hiperautomação e IA.


